Uno de los motivos más frecuentes de encargo pericial en el ámbito corporativo es la fuga de secretos empresariales vinculada a la salida de directivos, ingenieros clave o comerciales con acceso a bases de datos sensibles.
Con frecuencia, la empresa sospecha pero carece de la prueba fehaciente necesaria para ejercitar acciones bajo la Ley de Secretos Empresariales (Ley 1/2019) o el despido disciplinario procedente.
La Huella Invisible en Windows: Los Artefactos Forenses
Cuando un usuario conecta una memoria USB o disco externo en un ordenador con Windows, el sistema operativo genera múltiples registros indelebles, incluso si el usuario intenta borrar el historial o formatear carpetas:
1. Claves de Registro USBSTOR
Windows almacena en SYSTEM\CurrentControlSet\Enum\USBSTOR el identificador de fabricante (Vendor ID), modelo de producto (Product ID) y el número de serie unívoco de cada pendrive jamás conectado al equipo. Esto permite correlacionar el dispositivo físico incautado con el ordenador de la víctima.
2. Archivos de Enlace LNK (Shortcut Files)
Cada vez que un archivo es abierto desde una unidad externa, el Explorador de Windows genera un archivo .lnk en el directorio de usuario. Este archivo almacena:
- La letra de unidad asignada (ej.
E:\). - La ruta absoluta completa en el dispositivo USB.
- La fecha y hora exacta del primer y último acceso.
- El número de serie del volumen.
3. Shellbags: Evidencia de Navegación por Carpetas
Los Shellbags registran las preferencias de visualización de carpetas. Permiten demostrar con certeza matemática que el empleado navegó por carpetas confidenciales contenidas en un pendrive externo, registrando fechas, nombres de carpetas y accesos incluso aunque el pendrive haya sido retirado hace meses.
4. Shimcache y Amcache
Artefactos diseñados para la compatibilidad de aplicaciones que registran la ejecución de binarios y scripts (por ejemplo, herramientas de compresión como 7z.exe o WinRAR utilizadas para empaquetar información antes de la copia masiva).
Metodología Pericial en Sala Judicial
Para que el informe pericial sea concluyente y resista el interrogatorio del letrado contrario:
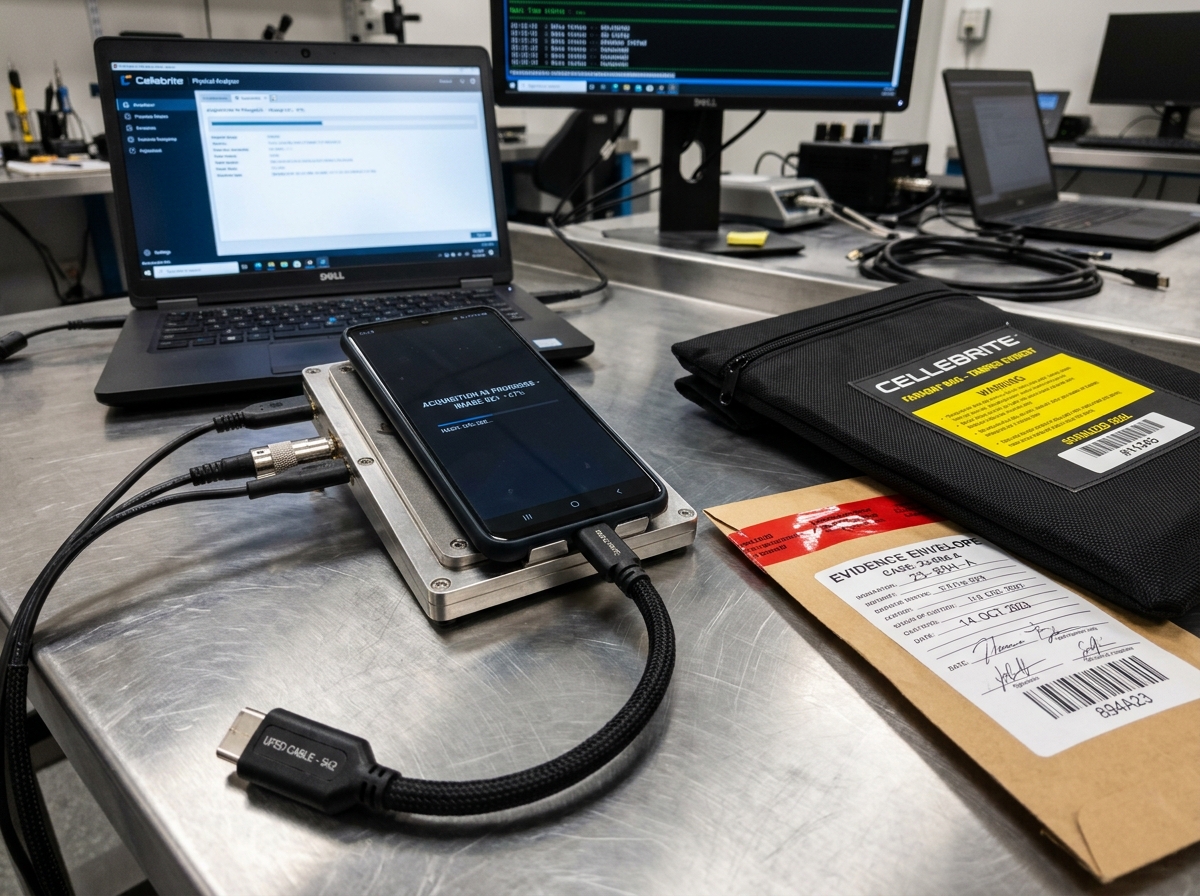
- Clonado con Bloqueador Físico: Se utiliza hardware Tableau o Falcon para no alterar las fechas de acceso (
atime) de los archivos. - Cálculo de Hash SHA-256: Sellado de la imagen antes y después del examen.
- Cronología Unificada (Timeline Forense): Reconstruimos minuto a minuto las acciones del demandado: desde la inserción del pendrive nocturno, la copia de gigabytes de proyectos de ingeniería, hasta la desconexión final.
La presentación clara de estos artefactos convierte meras sospechas en una prueba directa e irrefutable ante el magistrado.