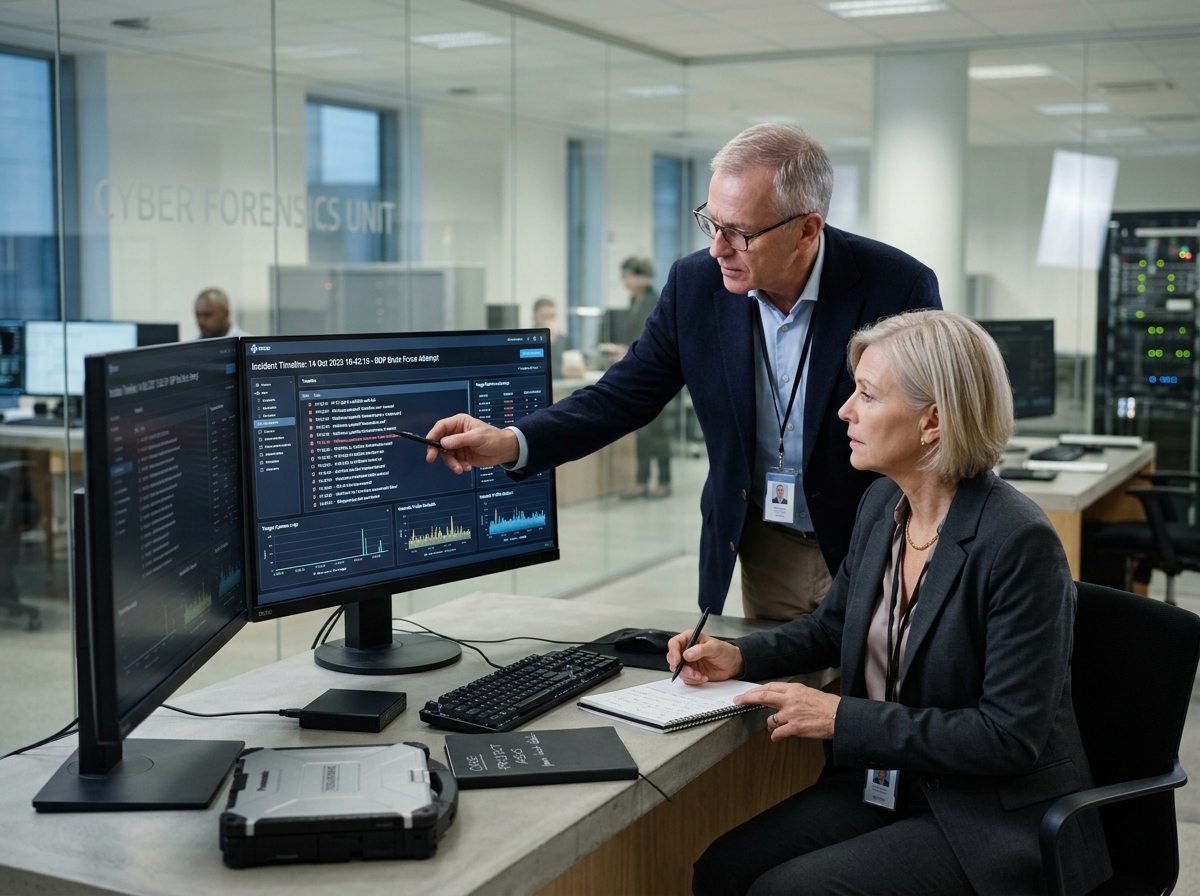
Ante un incidente de seguridad crítico o ataque de ransomware, la reacción refleja de administradores de sistemas suele ser apagar el equipo o tirar del cable de alimentación. Desde el punto de vista del peritaje judicial y la respuesta a incidentes, esto supone a menudo la destrucción irreparable de la prueba reina.
El orden de volatilidad establecido por el estándar RFC 3227 sitúa a la memoria de acceso aleatorio (RAM) en la cúspide de máxima prioridad probatoria, ya que sus datos se desvanecen por completo en milisegundos tras la pérdida de suministro eléctrico.
¿Qué Información Crucial Contiene la Memoria RAM?
En un volcado forense íntegro de la memoria viva residen artefactos que jamás se escriben en el disco duro o que son eliminados por los atacantes tras su ejecución:
- Claves Criptográficas en Claro: Muchos grupos de ransomware generan la clave simétrica AES en memoria antes de cifrar los archivos. Si la máquina se preserva viva, es técnicamente factible extraer la clave y desencriptar los datos sin abonar rescate alguno.
- Conexiones de Red Activas y Socket Tables: Puertos abiertos, sockets establecidos con servidores de Comando y Control (C2) de los atacantes, y túneles SSH/VPN efímeros.
- Procesos Inyectados en Memoria (Process Hollowing): Código malicioso que corre camuflado dentro de binarios legítimos de Windows (
svchost.exe,explorer.exe). - Contraseñas y Tokens de Sesión: Hashes NTLM y credenciales administrativas cacheadas por el servicio LSASS.
Protocolo de Extracción Efímera sin Huella (Zero Footprint)
La adquisición forense de RAM debe cumplir rigurosamente el principio de mínima alteración:
- Empleo de herramientas certificadas (como módulos del kernel de lectura o dispositivos PCI dedicados).
- Generación de resumen criptográfico SHA-256 en tiempo real simultáneo a la escritura en soporte externo estéril.
- Documentación de la temperatura, hardware y estado operativo exacto en el momento de la captura.
Un volcado de memoria correctamente preservado es la clave diferencial para sustentar reclamaciones de cobertura ante compañías aseguradoras de ciberriesgo y formular querellas criminales con atribución técnica concluyente.